Main Page   Namespace List   Class Hierarchy   Alphabetical List   Compound List   File List   Namespace Members   Compound Members   File Members  

TAO_SSLIOP_Vault Class Reference

SSLIOP-specific implementation of the SecurityReplaceable::Vault interface. More...

#include <SSLIOP_Vault.h>

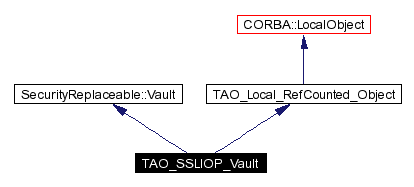
Inheritance diagram for TAO_SSLIOP_Vault:

Inheritance graph
[legend]
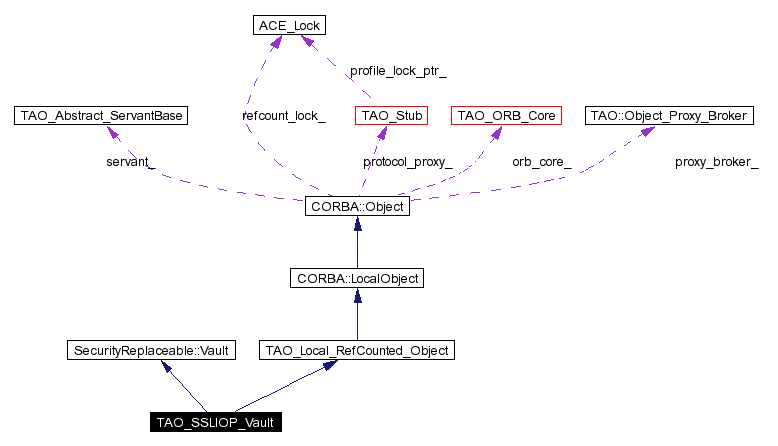
Collaboration diagram for TAO_SSLIOP_Vault:

Collaboration graph
[legend]
List of all members.

SecurityReplaceable::Vault Methods

Methods required by the SecurityReplaceable::Vault interface.

virtual Security::AuthenticationMethodList * get_supported_authen_methods (const char *mechanism ACE_ENV_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
virtual Security::OIDList * supported_mech_oids (ACE_ENV_SINGLE_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
virtual Security::AuthenticationStatus acquire_credentials (Security::AuthenticationMethod method, const char *mechanism, const char *security_name, const CORBA::Any &auth_data, const Security::AttributeList &privileges, SecurityLevel2::Credentials_out creds, CORBA::Any_out continuation_data, CORBA::Any_out auth_specific_data ACE_ENV_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
virtual Security::AuthenticationStatus continue_credentials_acquisition (const CORBA::Any &response_data, SecurityLevel2::Credentials_ptr creds, CORBA::Any_out continuation_data, CORBA::Any_out auth_specific_data ACE_ENV_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
virtual IOP::TaggedComponentList * create_ior_components (SecurityLevel2::Credentials_ptr creds_list ACE_ENV_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
virtual Security::AssociationStatus init_security_context (SecurityLevel2::Credentials_ptr creds, const char *target_security_name, CORBA::Object_ptr target, Security::DelegationMode delegation_mode, const Security::OptionsDirectionPairList &association_options, const char *mechanism, const Security::Opaque &comp_data, const Security::ChannelBindings &chan_binding, Security::OpaqueBuffer_out security_token, SecurityReplaceable::ClientSecurityContext_out security_context ACE_ENV_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
virtual Security::AssociationStatus accept_security_context (const SecurityLevel2::CredentialsList &creds_list, const Security::ChannelBindings &chan_bindings, const Security::Opaque &in_token, Security::Opaque_out out_token ACE_ENV_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
virtual Security::MechandOptionsList * get_supported_mechs (ACE_ENV_SINGLE_ARG_DECL_WITH_DEFAULTS) throw (CORBA::SystemException)
X509 * make_X509 (const SSLIOP::File &certificate)
EVP_PKEY * make_EVP_PKEY (const SSLIOP::File &key)

Public Methods

 TAO_SSLIOP_Vault (void)
 Constructor.

virtual ~TAO_SSLIOP_Vault (void)
 Destructor.


Detailed Description

SSLIOP-specific implementation of the SecurityReplaceable::Vault interface.

This class implements the SSLIOP-specific functionality used when creating SSL credentials (X.509 certificates) with the SecurityLevel2::PrincipalAuthenticator interface.


Constructor & Destructor Documentation

TAO_SSLIOP_Vault::TAO_SSLIOP_Vault (  void    ) 
 

Constructor.

TAO_SSLIOP_Vault::~TAO_SSLIOP_Vault (  void    )  [virtual]
 

Destructor.


Member Function Documentation

Security::AssociationStatus TAO_SSLIOP_Vault::accept_security_context (  const SecurityLevel2::CredentialsList &    creds_list,
const Security::ChannelBindings &    chan_bindings,
const Security::Opaque &    in_token,
Security::Opaque_out out_token    ACE_ENV_ARG_DECL_WITH_DEFAULTS
)  throw (CORBA::SystemException) [virtual]
 

Security::AuthenticationStatus TAO_SSLIOP_Vault::acquire_credentials (  Security::AuthenticationMethod    method,
const char *    mechanism,
const char *    security_name,
const CORBA::Any &    auth_data,
const Security::AttributeList &    privileges,
SecurityLevel2::Credentials_out    creds,
CORBA::Any_out    continuation_data,
CORBA::Any_out auth_specific_data    ACE_ENV_ARG_DECL_WITH_DEFAULTS
)  throw (CORBA::SystemException) [virtual]
 

Created credentials will be placed in the SecurityManager object's own_credentials list.

If authenticate() returns with a Security::SecAuthContinue, e.g. due to an inability to complete authentication in a single operation, then authentication must completed using the continue_authentication() method.

Security::AuthenticationStatus TAO_SSLIOP_Vault::continue_credentials_acquisition (  const CORBA::Any &    response_data,
SecurityLevel2::Credentials_ptr    creds,
CORBA::Any_out    continuation_data,
CORBA::Any_out auth_specific_data    ACE_ENV_ARG_DECL_WITH_DEFAULTS
)  throw (CORBA::SystemException) [virtual]
 

IOP::TaggedComponentList * TAO_SSLIOP_Vault::create_ior_components (  SecurityLevel2::Credentials_ptr creds_list    ACE_ENV_ARG_DECL_WITH_DEFAULTS )  throw (CORBA::SystemException) [virtual]
 

virtual Security::AuthenticationMethodList* TAO_SSLIOP_Vault::get_supported_authen_methods (  const char *mechanism    ACE_ENV_ARG_DECL_WITH_DEFAULTS )  throw (CORBA::SystemException) [virtual]
 

Security::MechandOptionsList * TAO_SSLIOP_Vault::get_supported_mechs (  ACE_ENV_SINGLE_ARG_DECL_WITH_DEFAULTS    )  throw (CORBA::SystemException) [virtual]
 

Security::AssociationStatus TAO_SSLIOP_Vault::init_security_context (  SecurityLevel2::Credentials_ptr    creds,
const char *    target_security_name,
CORBA::Object_ptr    target,
Security::DelegationMode    delegation_mode,
const Security::OptionsDirectionPairList &    association_options,
const char *    mechanism,
const Security::Opaque &    comp_data,
const Security::ChannelBindings &    chan_binding,
Security::OpaqueBuffer_out    security_token,
SecurityReplaceable::ClientSecurityContext_out security_context    ACE_ENV_ARG_DECL_WITH_DEFAULTS
)  throw (CORBA::SystemException) [virtual]
 

EVP_PKEY * TAO_SSLIOP_Vault::make_EVP_PKEY (  const SSLIOP::File &    key )  [protected]
 

Create an OpenSSL EVP_PKEY structure using the provided authentication data.

X509 * TAO_SSLIOP_Vault::make_X509 (  const SSLIOP::File &    certificate )  [protected]
 

Create an OpenSSL X509 structure using the provided authentication data.

Security::OIDList * TAO_SSLIOP_Vault::supported_mech_oids (  ACE_ENV_SINGLE_ARG_DECL_WITH_DEFAULTS    )  throw (CORBA::SystemException) [virtual]


The documentation for this class was generated from the following files:
Generated on Thu Jan 15 01:06:43 2004 for TAO_SSLIOP by doxygen1.2.18